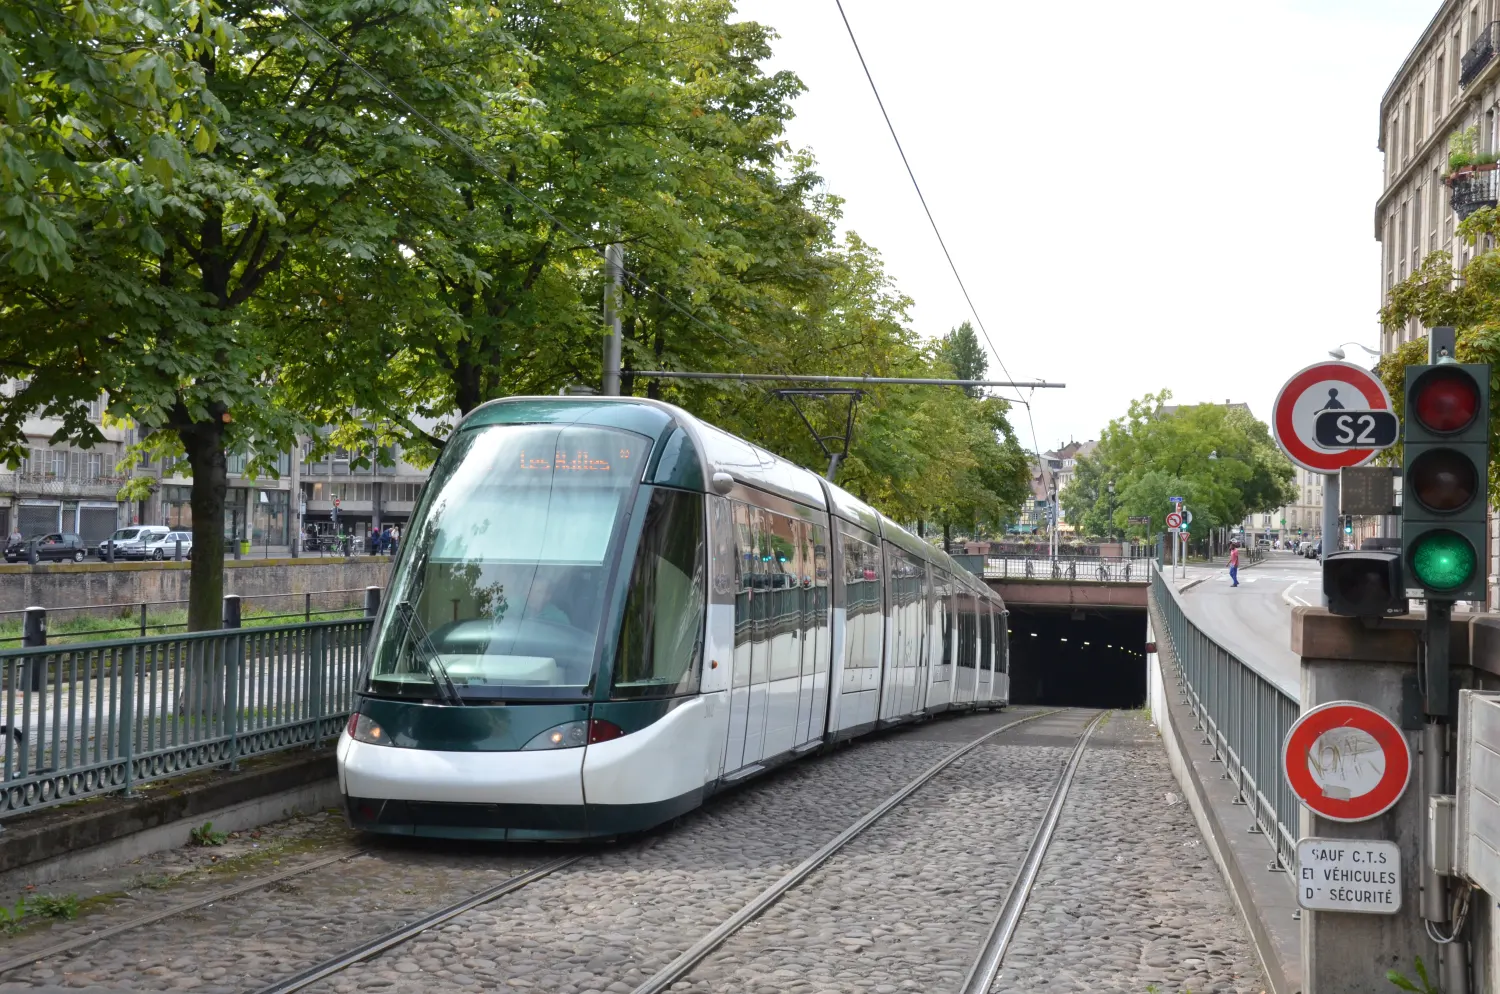
Les données d’environ 230 000 comptes clients de la Compagnie des transports strasbourgeois ont été dérobées, a annoncé l’entreprise mercredi 28 octobre. Les personnes concernées ont été averties par courriel. Selon la CTS, les informations bancaires et les mots de passe ne font pas partie des données emportées.
Les noms, prénoms, dates de naissance et adresses figurent en revanche parmi les éléments concernés, avec des identifiants clients. Le communiqué de l’entreprise, cité par France 3 Grand Est, décrit une extraction réalisée par une utilisation illicite du site internet.
L’annonce intervient après un incident que le directeur de la CTS, Emmanuel Auneau, situe dans la nuit précédant le lundi 19 octobre. Interrogé par les Dernières Nouvelles d’Alsace, il indique qu’une activité anormalement élevée sur la base de données a permis de détecter l’attaque et que la faille a depuis été corrigée.
Pour les usagers, la vigilance porte surtout sur les messages frauduleux qui pourraient utiliser ces renseignements pour paraître crédibles. La CTS met en garde contre les tentatives d’hameçonnage. Elle rappelle qu’elle ne demande pas à ses clients de réaliser une transaction financière ni de transmettre leurs coordonnées bancaires par courriel.
La compagnie indique avoir signalé la fuite à la Commission nationale de l’informatique et des libertés et annonce le dépôt d’une plainte. Elle dit aussi avoir renforcé la sécurité du site et accéléré des mesures complémentaires déjà engagées.
Auprès des DNA, la direction précise ne pas savoir d’où provient l’attaque ni si les données ont été revendues.